Confier un contrat, un dossier médical ou un compte rendu de réunion à NotebookLM ou à Gemini, c’est envoyer ce document sur des serveurs américains, sous un régime contractuel et juridique que l’utilisateur ne maîtrise pas. L’outil est brillant : résumés, questions-réponses sur vos sources, « podcasts » audio générés. Mais la question n’est pas seulement « Google entraîne-t-il son IA avec mes fichiers ? ». Elle est aussi : qui peut les lire, combien de temps sont-ils conservés, et quelle autorité étrangère peut les réclamer ?
Cet article fait le point sur les risques réels, le droit applicable et la jurisprudence, puis présente des alternatives qui gardent vos données chez vous.
Ce que Google fait de vos données
Le niveau de protection dépend d’abord du type de compte, et le compte Google personnel est le moins protégé. Pour être juste : Google affirme que NotebookLM n’utilise pas vos sources, questions et réponses pour entraîner ses modèles. Mais « pas d’entraînement » ne veut pas dire « pas de lecture ni de conservation ».
NotebookLM, compte personnel. Dès que vous cliquez sur « pouce en l’air » ou « pouce en bas », le contenu concerné peut être lu par des examinateurs humains. Google précise que ce feedback est détaché du compte, mais conservé jusqu’à trois ans . Seuls les comptes professionnels (Workspace) et éducation sont exclus de cette relecture humaine.
Gemini (l’application). Les règles sont plus larges. Le Gemini Apps Privacy Hub demande explicitement de ne pas saisir d’informations confidentielles qu’on ne voudrait pas voir lues par un examinateur. L’historique est activé par défaut pour les adultes, et une partie des conversations est relue par des humains. Ces conversations relues survivent à la suppression de votre historique, jusqu’à trois ans . Même avec l’historique désactivé, Google garde vos échanges 72 heures.
Les passerelles entre services. Quand un carnet NotebookLM est utilisé depuis l’application Gemini, ce sont les règles de Gemini qui s’appliquent, y compris la relecture humaine. Le partage par lien (public sur les comptes personnels), les exports et les erreurs de manipulation sont d’autres portes de sortie.
| Situation | Entraînement des modèles | Relecture humaine | Conservation après suppression |
|---|---|---|---|
| NotebookLM, compte perso, sans feedback | Non (selon Google) | Non | Selon la politique générale |
| NotebookLM, compte perso, avec feedback | Non | Oui, contenu détaché du compte | Jusqu’à 3 ans |
| Gemini app, historique activé (défaut) | Oui, amélioration des modèles | Oui, sur un échantillon | Jusqu’à 3 ans pour les échanges relus |
| Gemini app, historique désactivé | Non | Non | 72 heures |
| NotebookLM / Gemini via Workspace | Non | Non | Selon le contrat Cloud |
Même dans le meilleur cas, vos fichiers sont traités et stockés par une entreprise américaine. C’est là que le droit entre en jeu.
Le cadre légal : RGPD contre droit américain
Un fichier déposé dans un service Google reste juridiquement à portée des autorités américaines, quel que soit le pays où il est stocké. C’est le cœur du problème.
Le RGPD vous rend responsable
Si vous déposez des données personnelles de tiers (clients, patients, salariés), c’est vous, ou votre organisation, qui en êtes responsable de traitement. Plusieurs obligations sont en jeu :
- Base légale et finalité (art. 5 et 6) : les personnes concernées ont-elles été informées que leurs données seraient analysées par une IA américaine ?
- Données sensibles (art. 9) : santé, opinions, syndicat, religion. Leur traitement est interdit sauf exceptions strictes.
- Contrat de sous-traitance (art. 28) : un compte Google personnel n’en offre aucun. Seules les offres professionnelles incluent un avenant de traitement des données.
- Analyse d’impact (art. 35) : obligatoire pour les traitements à risque élevé, ce qui est souvent le cas d’une IA appliquée à des données personnelles.
- Transferts hors UE (art. 44 et suivants) : ils doivent reposer sur une décision d’adéquation ou des garanties appropriées.
CLOUD Act et FISA : l’extraterritorialité américaine
Le CLOUD Act (2018) permet aux autorités américaines d’exiger d’un fournisseur américain les données qu’il contrôle, même stockées en Europe. La section 702 du FISA, réautorisée en 2024, autorise la surveillance des communications de non-Américains via ces mêmes fournisseurs. Un serveur situé à Francfort ou Paris ne change rien si l’exploitant est soumis au droit américain. En juin 2025, le directeur des affaires juridiques de Microsoft France a d’ailleurs reconnu devant le Sénat ne pas pouvoir garantir qu’aucune donnée ne serait transmise aux autorités américaines.
Un cadre de transfert fragile
Les deux précédents accords transatlantiques ont été annulés par la Cour de justice de l’UE : Safe Harbor en 2015 (Schrems I), Privacy Shield en 2020 (Schrems II). Le troisième, le Data Privacy Framework de 2023, a survécu en première instance le 3 septembre 2025 . Mais le député Philippe Latombe a fait appel le 31 octobre 2025 (affaire C-703/25 P) . Si la Cour de justice l’annule, comme ses deux prédécesseurs, les transferts vers Google perdront leur base légale du jour au lendemain.
Secret professionnel et données de santé
Pour certains métiers, le risque est pénal. La violation du secret professionnel est punie d’un an de prison et 15 000 € d’amende (art. 226-13 du Code pénal). Avocats, médecins, experts-comptables ou travailleurs sociaux qui déposent un dossier client dans NotebookLM exposent ce secret à un tiers. En France, l’hébergement de données de santé exige en outre un hébergeur certifié HDS, ce que l’offre grand public de Google n’est pas.
L’AI Act
Le règlement européen sur l’IA impose depuis août 2025 des obligations de transparence aux fournisseurs de modèles d’IA à usage général comme Gemini. Il ne remplace pas le RGPD : la protection de vos données reste régie par ce dernier.
Jurisprudence et sanctions : un historique chargé
Google a été sanctionné à plusieurs reprises pour sa gestion du consentement, et les premiers contentieux sur Gemini sont ouverts. Les décisions ci-dessous ne portent pas toutes sur NotebookLM, mais elles montrent un schéma récurrent : fonctions activées par défaut et consentement mal recueilli.
| Date | Affaire | Ce qu’il faut retenir |
|---|---|---|
| 8 juillet 2026 | Thele et Porter c. Google (Californie) | Plainte collective pour activation de Gemini par défaut dans Gmail, Chat et Meet en octobre 2025. Rejetée en l’état faute de préjudice démontré, mais les plaignants peuvent déposer une plainte modifiée. |
| 31 octobre 2025 | Latombe c. Commission, appel C-703/25 P | La Cour de justice de l’UE doit trancher la validité du Data Privacy Framework, base des transferts vers Google. |
| 3 septembre 2025 | Latombe c. Commission, Tribunal de l’UE (T-553/23) | Le Data Privacy Framework est validé en première instance. |
| 1er septembre 2025 | CNIL, délibération SAN-2025-004 | 325 M€ d’amende contre Google : publicités insérées dans Gmail sans accord et cookies déposés sans consentement valide à la création de compte. |
| Décembre 2024 | Garante italien c. OpenAI | 15 M€ d’amende pour avoir entraîné ChatGPT sur des données personnelles sans base légale adéquate. Un signal pour tout le secteur de l’IA générative. |
| 16 juillet 2020 | CJUE, Schrems II (C-311/18) | Annulation du Privacy Shield : la surveillance américaine est jugée incompatible avec les droits fondamentaux européens. |
| Janvier 2019 | CNIL c. Google | 50 M€, première grosse amende RGPD : information insuffisante et consentement non valable pour la publicité personnalisée. |
La leçon pratique vient aussi des entreprises : en 2023, Samsung a interdit les IA en ligne après que des salariés y ont collé du code source confidentiel. Une fois envoyée, une donnée ne se rattrape pas.
Les alternatives : une IA qui reste chez vous
La seule façon de supprimer le risque d’exposition est que les données ne quittent jamais votre machine ou votre serveur. Des outils libres et gratuits le permettent aujourd’hui, sans compétences poussées.
Ollama : le moteur
Ollama fait tourner des modèles de langage ouverts (Llama, Mistral, Gemma, Qwen…) directement sur votre ordinateur, sur Mac, Windows ou Linux. Une fois le modèle téléchargé, aucune connexion Internet n’est nécessaire. Il sert de « cerveau » aux autres applications.
AnythingLLM + Ollama : l’équivalent local de NotebookLM
AnythingLLM est une application de bureau sous licence MIT qui permet de discuter avec vos documents : PDF, Word, CSV, textes. Elle découpe et indexe vos fichiers localement (technique dite RAG), puis interroge le modèle servi par Ollama. On crée des « espaces de travail » par dossier ou par client, comme des carnets NotebookLM. Une installation type tient en cinq étapes : installer Ollama, télécharger un modèle, installer AnythingLLM, choisir Ollama comme fournisseur, déposer ses documents. Une version serveur permet le multi-utilisateurs avec gestion des droits.
Meetily : les comptes rendus de réunion sans cloud
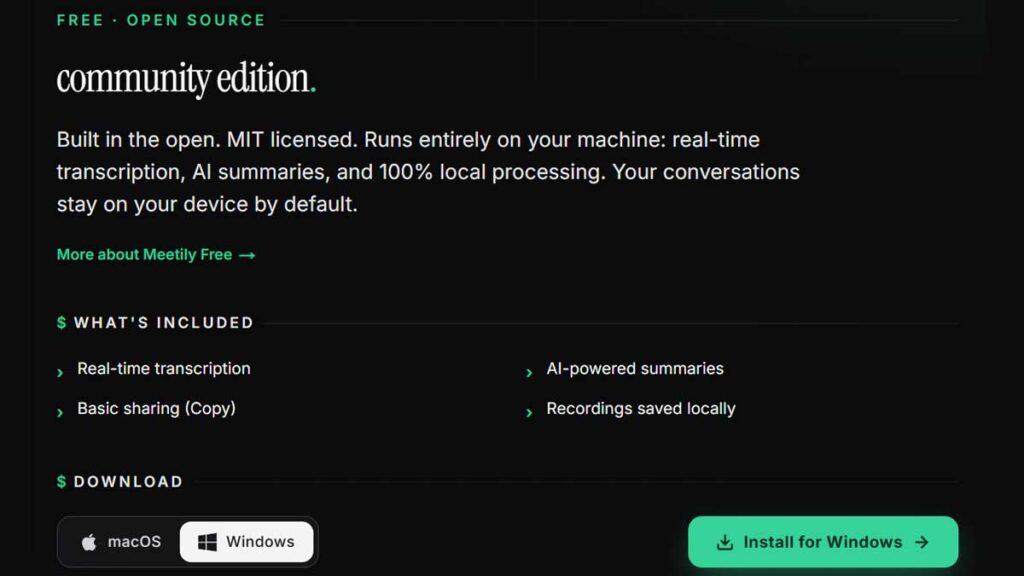
Meetily remplace les assistants de réunion en ligne. Il enregistre l’audio de la réunion, le transcrit en direct sur votre appareil avec Whisper ou Parakeet, puis génère le résumé via Ollama. Enregistrements et transcriptions sont stockés localement. L’édition communautaire est libre et gratuite, pour macOS et Windows.
Attention aux réglages. AnythingLLM comme Meetily savent aussi se connecter à des API en ligne (OpenAI, Claude, Groq…). Pour une confidentialité totale, sélectionnez Ollama comme fournisseur de modèle et d’embeddings.
| Besoin | Outil local | Remplace | Licence |
|---|---|---|---|
| Interroger et résumer ses documents | AnythingLLM + Ollama | NotebookLM, Gemini | MIT |
| Transcrire et résumer une réunion | Meetily + Ollama | Otter, Gemini dans Meet | MIT |
| Discuter avec un modèle, interface type ChatGPT | Open WebUI, LM Studio, Jan | Gemini, ChatGPT | Libre ou gratuit |
Ce qu’il faut pour démarrer
- Matériel : 16 Go de RAM permettent de faire tourner confortablement un modèle de 7 à 8 milliards de paramètres. Une puce Apple Silicon ou une carte graphique Nvidia accélère nettement le traitement.
- Compromis : un modèle local est moins puissant que Gemini 3 sur les tâches complexes. Pour résumer, extraire et interroger des documents, il suffit largement.
- Pour une organisation : installez ces outils sur un serveur interne, ou chez un hébergeur européen qualifié SecNumCloud par l’ANSSI, qui n’est pas soumis au CLOUD Act.
Recommandations pratiques
La règle simple : tout document que vous ne publieriez pas sur Internet doit être traité en local.
- Classez vos documents avant tout usage d’IA : public, interne, confidentiel, secret professionnel ou santé.
- Réservez NotebookLM et Gemini aux documents publics : articles, rapports publiés, documentation produit.
- Si vous les utilisez malgré tout, préférez un compte Workspace professionnel, désactivez l’activité Gemini et ne cliquez jamais sur les boutons de feedback sur un carnet sensible.
- Anonymisez les noms, adresses et identifiants avant tout envoi vers un service en ligne.
- Basculez en local pour les contrats, dossiers clients, données RH, médicales et réunions stratégiques : AnythingLLM + Ollama pour les documents, Meetily pour les réunions.
- Documentez vos choix dans votre registre RGPD et, pour les traitements à risque, dans une analyse d’impact.
L’IA générative n’impose pas de choisir entre productivité et confidentialité. Les outils locaux offrent l’essentiel des usages de NotebookLM sans faire transiter vos données par un cloud soumis au droit américain. Face à un cadre de transfert dont la validité sera bientôt réexaminée par la Cour de justice, garder ses données chez soi reste la seule garantie durable.
Cet article est informatif et ne constitue pas un conseil juridique. Pour une situation précise, consultez votre DPO ou un avocat.
Sources
- Google — NotebookLM, confidentialité et conditions
- Notebookcheck — Gemini conserve les conversations relues trois ans
- BGR — Google déconseille de partager des informations personnelles avec Gemini
- WilmerHale — Appel Latombe devant la CJUE
- Digital Policy Alert — Affaire C-703/25 P
- Le Monde du droit — Sanction CNIL de 325 M€ contre Google
- Bloomberg Law — Rejet de la plainte collective sur Gemini
- Meetily — dépôt GitHub
- Northwestern University — Guide Ollama + AnythingLLM